洞察
AI 与模型
管住 AI 的使用,而不是禁止它
员工已经在用 AI 工具了,不管有没有被批准。一份简短实用的政策,加上大家真正愿意用的工具,比一纸没人遵守的禁令更能保护企业。
在我们走访的大多数组织里,“员工该不该用 AI 工具”这个问题,员工早就替公司回答了。有人把邮件粘进聊天助手起草回复,有人用它总结报告、翻译文档、写公式。其中一些是被批准的,许多则没有,而且相当一部分涉及企业原本不希望发往任何地方的信息。
本能的反应是禁止。但禁令很少奏效。这些工具确实有用,而且只隔着一个浏览器标签页;找到了更快完成工作方法的人,会继续悄悄地用下去。禁令的主要效果,是让企业对正在发生的事毫无可见性,也对它如何发生毫无影响力。
更好的办法,是让安全的方式成为容易的方式的治理。
一份大家记得住的政策
我们协助撰写过的最有效的 AI 政策,都能写在一页纸上。它们通常涵盖:
- 批准的工具。 员工可以使用哪些 AI 服务、用哪类账户。用具备合适数据条款的企业账户,而不是个人账户。
- 绝不能输入的内容。 客户个人信息、健康或财务细节、密码和凭证、尚未公布的财务业绩、任何受保密协议约束的内容——除非某个工具已被专门批准处理这类数据。
- 人的责任。 使用输出的人对输出负责。AI 起草的文字、代码或分析,在发送、发布或作为依据之前必须经过检查。
- 披露。 什么时候必须向客户或同事说明 AI 参与了工作,以及如何说明。
- 去哪里问。 一个明确的人或渠道来解答疑问,让灰色地带得到回答,而不是靠猜。
在新西兰,2020 年《隐私法》及其信息隐私原则,已经对个人信息的收集、使用、存储和披露设定了义务。一份好的 AI 政策,与其说是发明新规则,不如说是解释现有规则如何适用于一种新型工具。
给大家更好的选择
光有政策改变不了行为,一个好的替代方案才能。提供真正有用的批准工具——带有数据保留控制的知名助手的企业账户,或者一个连接公司自有文档、权限设置得当的内部助手。当被许可的选项和未被许可的一样方便时,大多数人不用提醒就会换过去。
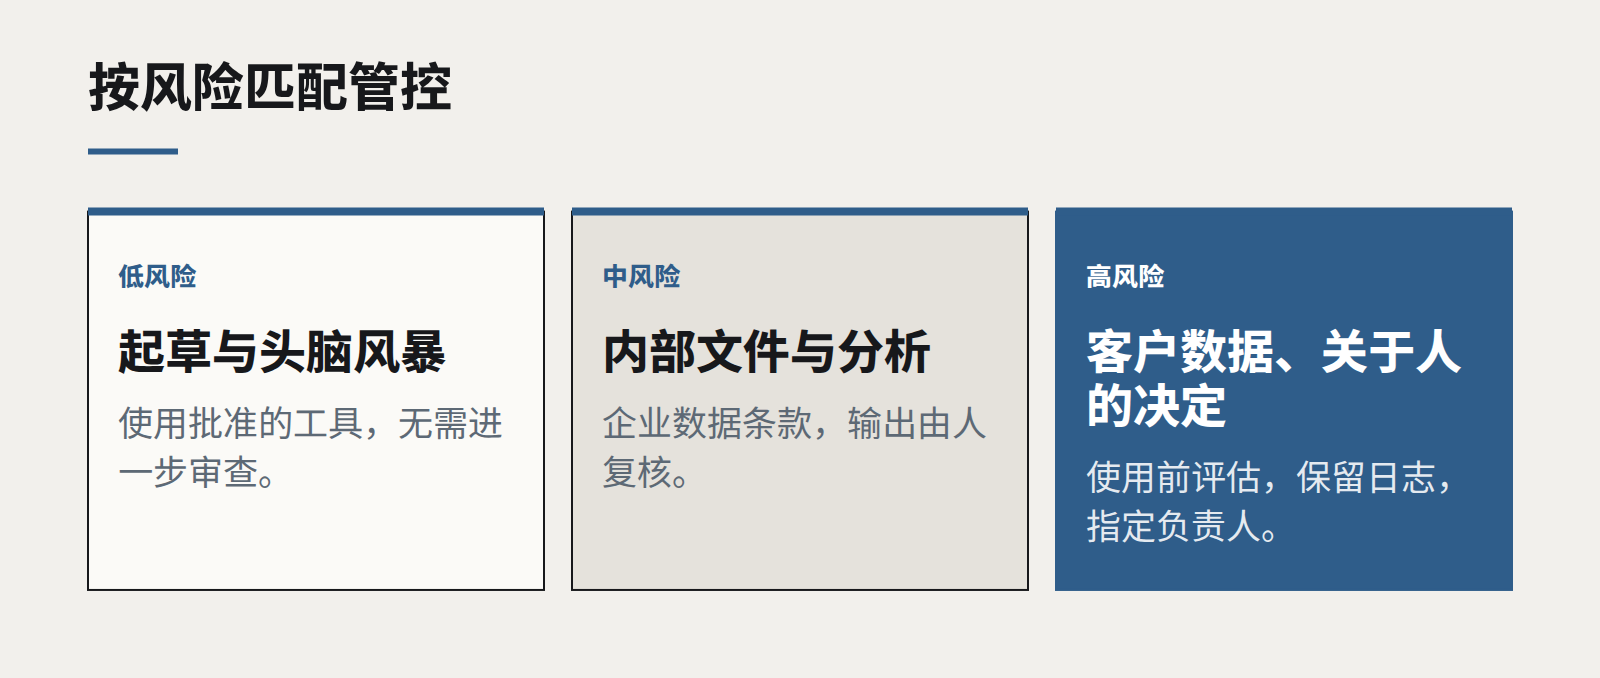
按风险匹配管控
不是每种用法都需要同样的审查。我们建议分三级:
- 低风险: 起草、总结公开资料、头脑风暴。使用批准的工具,无需进一步审查。
- 中风险: 内部文件、为决策提供依据的分析。使用带企业数据条款的批准工具,输出需人工复核。
- 高风险: 客户数据、影响个人的自动化决策、任何未经编辑就对外发布的内容。使用前做简短评估,保留日志,并指定负责人。
每季度复审一次
AI 工具及其条款变化很快。每季度复审一次批准清单、政策措辞和任何事件。问问员工想用什么工具、为什么——这些回答是决定下一步批准什么的最好指南。
做得好的治理不是刹车,而是让组织能快速采用有用工具的前提,因为每个人都知道边界在哪里。
继续阅读
全部洞察